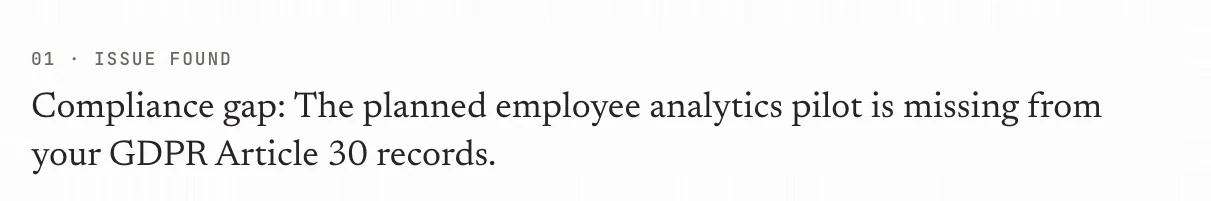As empresas europeias enfrentam, entre outros, o RGPD, o EU AI Act e a NIS2 — mas a maioria das empresas em fase inicial só precisa de cumprir o básico.
Compliance deve começar pelo que importa para a fase da empresa.
Corta pela complexidade regulatória. Sabe exatamente o que se aplica à fase da tua empresa e salta o que não se aplica. Compliance prático para fundadores, não para advogados.
Checklist
Primeiro o mínimo viável. Depois o sistema.
O hub mantém as perguntas frequentes e recursos ligados às ações iniciais de compliance.
01
Política de privacidade publicada
02
Banner de cookies implementado
03
DPAs com fornecedores assinados
04
Registo de processamento criado
05
Processo de direitos dos titulares
06
Classificação de risco IA (se aplicável)
07
DPIA para tratamento de alto risco (assistente guiado na Lexi)
O que mudou, e porquê
Uma fonte oficial transforma-se numa lacuna de compliance que a sua empresa pode resolver.